Tokenized sharing from raw UID2s
いくつかのケースでは、共有参加者が raw UID2 を他の共有参加者に送信する前に、それらを暗号化したい場合があります。広告主がクリエイティブピクセルで UID2 を共有する場合がその一例です。
Audience
raw UID2 からの Tokenized sharing は、ユースケースによっては、どの共有参加者にも適用可能です。
Overview
送信前に UID2 Token に暗号化して raw UID2 を別の参加者と共有するには、共有送信者は UID2 Portal アカウントを作成して共有を実装し、受信者と共有関係を作成する必要があります。
共有受信者は、UID2 Portal アカウントを作成して共有を実装し、送信者と共有関係を持つ必要があります。
Account setup in the UID2 Portal
UID2 Portal では、送信者と受信者はアカウントを設定し、送信者は共有権限を設定する必要があります。
送信者は、受信者または参加者のタイプごとに共有許可を 1 回だけ設定する必要があります。ただし、新しい共有権限を追加したり、既存の共有権限を変更したりする場合は、再度設定し直す必要があります。
詳細は UID2 Portal: Overview を参照し、各タスクのリンクをたどってください。
Tokenized sharing steps: Summary
raw UID2 から UID2 Token を生成して共有する手順を以下に説明します:
-
すべてのユーザーはアカウントを設定し、共有オプションを構成する必要があります。Account setup in the UID2 Portal を参照してください。
-
コードに共有を実装するには、以下から選択してください。選択肢は、使用しているインテグレーションオプションによって異なります:
Workflow: Tokenized sharing from raw UID2
raw UID2 から UID2 Token を生成して、Tokenized Sharing を行うワークフローは、以下の手順で構成されています。
送信者と受信者の両方が UID2 Portal アカウントを持っている必要があります。Request an account を参照してください。
-
送信者と受信者: UID2 SDK または Snowflake を使用して UID2 Sharing をインテグレーションします。
-
送信者: UID2 Portal で共有権限を承認します:
- UID2 Token を復号することを許可する共有参加者を定義します。
- UID2 Portal にログインし、Sharing permissions ページに移動し、共有したい参加者を指定します。必要に応じて、特定の共有参加者を検索するために検索機能を使用します。
- 共有選択肢を保存します。
-
送信者: UID2 Token に変換するために raw UID2 を暗号化します。これには、UID2 SDK または Snowflake を使用します。
- UID2 Token を安全に受信者に送信します。
-
受信者: UID2 Token を復号化するために以下の手順を完了します:
- UID2 Token を安全に受信します。
- UID2 Token を raw UID2 に復号化します: Implementing sharing encryption/decryption with an SDK または Implementing sharing encryption/decryption using Snowflake を参照してください。
次の図は、UID2 Sharing Permission SDK インテグレーションワークフローを示しています:
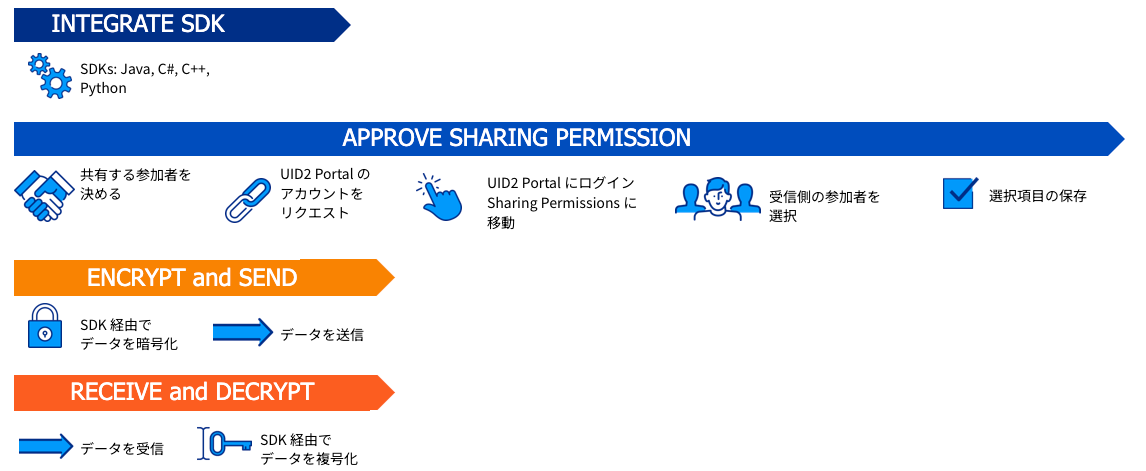
Implementing sharing encryption/decryption with an SDK
以下の手順は、SDK を使用して raw UID2 を UID2 Token に暗号化するか、UID2 Token を raw UID2 に復号化するすべての共有参加者に適用されます。—送信者と受信者。
-
使用する SDK を決定し、以下の選択肢から適用する共有ドキュメントの例を確認して、共有コードがどのように見えるかを確認します。
SDK/Integration Tool Link to Sharing Section C# / .NET SDK for C# / .NET: Usage for UID2 sharers C++ SDK for C++: Usage for UID2 sharers Java SDK for Java: Usage for UID2 sharers Python SDK for Python: Usage for UID2 sharers -
以下の手順に従って、SDK をコードに組み込み、送信者または受信者の役割に応じて各ステップを実装します。使用している言語のコード例を確認するには、以下の表のリンクを参照してください。
-
送信者と受信者: UID2 Client を定義します。
-
送信者と受信者: 暗号鍵の更新スケジュールを定義します。
推奨される更新間隔は 1 時間です。例は、Decryption key refresh cadence for sharing (SDK only) を参照してください。
-
送信者: 暗号化を設定します。
-
受信者: 復号化を設定します。
-
Decryption key refresh cadence for sharing (SDK only)
SDK を使用している場合、共有キーの更新スケジュールを定義することも Step 2 の一部です。
長時間/継続的に実行されるプロセスでは、1 時間に 1 回 uid2client.refresh() 関数を呼び出すことを推奨します。
詳細は UID2 Sharing: Best Practices の Decryption key refresh cadence for sharing を参照してください。
Snowflake を使用している場合は、この手順を実行する必要はありません。Snowflake UID2 インテグレーションがキーのリフレッシュを行います。
Decryption key refresh example
この例は、uid2client.refresh() 関数が新しい共有許可を有効にする方法を示しています。この例では、広告主 ABC がデータプロバイダ XYZ にデータを送信したいとします。
| Time | Event |
|---|---|
| 12:00 pm | 共有権限がまだ有効になっていません。 データプロバイダ XYZ が uid2client.refresh() を呼び出します。広告主 ABC の復号鍵が返されないため、データプロバイダ XYZ は UID2 Token を復号化できません。 |
| 12:30 pm | 広告主 ABC が UID2 Portal にログインし、データプロバイダ XYZ との共有許可を作成します。 |
| 1:00 pm | データプロバイダ XYZ は、1 時間ごとに uid2client.refresh() を再度呼び出します。新しい共有許可があるため、広告主 ABC の鍵がレスポンスに返されます。データプロバイダ XYZ は、広告主 ABC から受け取った UID2 Token を復号化して raw UID2 に変換できます。 |
Implementing sharing encryption/decryption using Snowflake
Snowflake を使用している UID2 参加者は、送信者または受信者として UID2 Sharing に参加することができます。
-
Snowflake integration guide: Usage for UID2 sharers の例を確認して、共有コードがどのように見えるかを確認します。
-
送信者または受信者の役割に応じて、コードに Snowflake を組み込みます。以下のドキュメントにあるコード例を使用してください: UID2 sharing example:
- 送信者: 暗号化を設定します。
- 受信者: 復号化を設定します。
Information for sharing receivers
UID2 Token を raw UID2 に復号化するには、UID2 Portal アカウントが必要であり、送信者があなたとの共有関係を作成する必要があります。
詳細は Receiving UID2 tokens from another sharing participant を参照してください。
暗号鍵を定期的に更新し、UID2 Token をすみやかに復号化することが重要です。
詳細は、UID2 Sharing: Best Practices の次のセクションを参照してください: